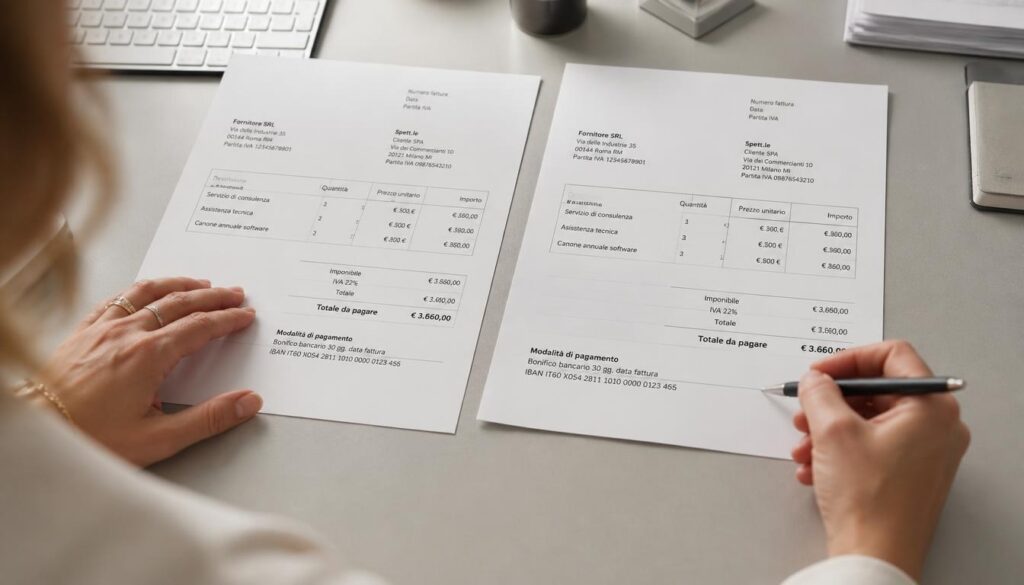
Il fornitore è lo stesso da dieci anni. La mail arriva dal suo indirizzo di sempre, con la firma di sempre, in coda alla conversazione vera sulle fatture di settembre: “Vi informiamo che abbiamo cambiato banca, trovate le nuove coordinate in allegato, vi chiediamo di usarle già da questa fattura.” In ufficio controllano quello che c’è da controllare. Il mittente è giusto, lo scambio precedente c’è tutto, l’importo corrisponde all’ordine. Il bonifico parte. Tre settimane dopo il fornitore telefona per sollecitare il saldo, e quei soldi non li ha mai visti.
La scena è inventata, ma chi lavora in un ufficio amministrativo la riconosce, perché gli è successa o c’è andato vicino. È la truffa del cambio IBAN, e la cosa che spiazza è proprio questa: la mail era vera. Nessuno aveva falsificato un indirizzo. Qualcuno era entrato nella casella del fornitore settimane prima, e aveva aspettato.
Perché l’antispam non la ferma
I filtri della posta sono bravi a riconoscere quello che è falso: un mittente che imita un dominio, un link che porta dove non dovrebbe, un allegato pericoloso. Qui non c’è niente di falso. La mail parte da un account legittimo, dal server giusto, dentro una conversazione autentica. Per qualunque filtro è la mail di sempre del fornitore di sempre. Un buon antispam può bloccare l’esca che apre la storia; questa, invece, non gli offre nessun appiglio. E il testo non ha errori di grammatica né toni strani, perché chi l’ha scritta ha avuto settimane per leggere come scrive davvero quella persona.
Per questo la difesa non può stare solo sulla posta in arrivo. Deve stare sugli account: accorgersi che qualcuno sta usando una casella al posto del suo titolare, prima che scriva la mail sbagliata.
Come ci entrano, anche con l’autenticazione a due fattori
Il primo pensiero di molti è: “Da noi c’è il codice sul telefono, a noi non può succedere.” Il codice aiuta molto, e chi non lo ha attivato dovrebbe farlo domani. Ma c’è un modo per scavalcarlo, ed è documentato dalla stessa Microsoft.
Funziona così. Arriva una mail che chiede di accedere: una fattura da scaricare, un avviso di casella quasi piena, un documento condiviso da un collega. Il link porta a una copia perfetta della pagina di accesso di Microsoft 365, che fa da intermediario fra la persona e il servizio vero. Lei scrive la password, riceve il codice, lo inserisce, ed entra davvero nella sua casella. Nel frattempo l’intermediario ha girato tutto a Microsoft e si è tenuto la sessione, cioè il contrassegno digitale con cui il servizio riconosce chi si è già identificato. Da quel momento all’attaccante non servono più né la password né il codice: la sessione rubata gli apre la porta.
La guida di Microsoft sul furto dei token, il nome tecnico di quel contrassegno, lo dice chiaramente. Con la sessione in mano l’attaccante non rifà l’accesso, e la verifica con il codice per il sistema è superata: l’ha superata la vittima, per lui. La stessa guida indica i segnali da cercare dopo: regole di inoltro o di smistamento della posta create o modificate, nuovi dispositivi o nuovi metodi di autenticazione registrati sull’account. Già nel 2022 Microsoft aveva descritto una campagna di questo tipo che aveva preso di mira oltre diecimila organizzazioni, e che seguiva proprio questo schema: accesso alla casella, regole per nascondere certe mail, poi la frode sui pagamenti. Nei casi più rapidi, si legge nel post, fra il furto della sessione e il tentativo di frode passavano appena cinque minuti.
Cronologia di una truffa del cambio IBAN
Il bonifico è l’ultimo passaggio. I segnali arrivano prima, ma li può vedere solo chi sorveglia la casella violata.
-
1
Il clic. Giorno 1.
Una finta pagina di accesso raccoglie password e codice, e intanto si tiene la sessione.
Segnale: accesso da una rete o da un dispositivo mai visti prima -
2
La regola nascosta. Stesso giorno.
Le risposte di certi contatti finiscono in una cartella che nessuno apre, già segnate come lette.
Segnale: nuova regola di posta creata sull’account -
3
L’attesa. Da pochi minuti a settimane.
L’attaccante legge fatture, scadenze, nomi e il modo di scrivere di ciascuno.
Segnale: la stessa sessione usata da una rete diversa -
4
La mail. Il giorno giusto.
L’attaccante risponde nella conversazione vera con le nuove coordinate bancarie.
Per l’antispam è una mail normale -
5
Il bonifico.
Il pagamento va sul conto dell’attaccante. -
6
La scoperta. Settimane dopo.
Chi doveva incassare sollecita un pagamento che risulta fatto.
Da quale parte stai: le due direzioni della truffa
C’è un dettaglio che cambia tutto il ragionamento. Nella scena iniziale la casella violata è quella del fornitore, e chi paga il conto è il cliente. Ma la stessa cosa può succedere al contrario: la casella violata è la tua, e sono i tuoi clienti a ricevere da te, dal tuo indirizzo vero, la richiesta di pagare su un conto nuovo. Tu non incassi, loro hanno pagato, e il primo a finire in imbarazzo sei tu.
Le due direzioni si difendono in modo diverso. Sulla casella di un fornitore non hai nessun controllo: lì la difesa principale è una regola di processo, e la trovi più sotto. Sulle tue caselle, invece, il controllo lo puoi avere: si tratta di sapere chi entra, da dove, e cosa fa appena entrato.
Quanto pesa, con i numeri che ci sono
Il dato più solido viene dagli Stati Uniti. Secondo il rapporto annuale sul 2025 del centro dell’FBI che raccoglie le segnalazioni di crimini informatici, i casi di compromissione della posta aziendale sono stati 24.768, con perdite dichiarate per circa 3,05 miliardi di dollari. È la seconda voce per perdite dopo le truffe sugli investimenti, e comprende anche altre frodi via mail oltre al cambio IBAN. Fatta la divisione, sono in media oltre 120.000 dollari per caso. Sono denunce volontarie di vittime statunitensi, quindi il numero vero è più alto e non si trasferisce all’Italia, ma dà un’idea di quanto vale ogni singolo colpo.
Alcuni dati del rapporto di Verizon uscito nel 2026, sulle violazioni avvenute da novembre 2024 a ottobre 2025, riguardano da vicino chi legge. Nelle organizzazioni con meno di mille dipendenti, il 31% delle violazioni porta via anche credenziali di accesso. Nell’area che comprende Europa, Medio Oriente e Africa il phishing apre la strada nel 28% dei casi, e un’azione involontaria di una persona, un clic o un errore, compare nel 70%. Sono campioni raccolti da Verizon, non una fotografia delle imprese italiane: vanno letti come tendenza.
In Italia il dato che separa le frodi alle aziende dalle altre viene dalla Polizia Postale, che nei rapporti Clusit ripartisce le somme sottratte con i reati finanziari online. Nel 2025 le frodi ai danni delle imprese, cioè la compromissione della posta aziendale e il finto amministratore delegato, la cosiddetta CEO fraud, valevano il 5% del totale; nel primo semestre del 2026 sono salite al 9%, pur restando appena il 2% dei casi denunciati: pochi colpi, ma pesanti. La fetta più grande resta quella delle truffe sul trading online, il 66%. La Polizia Postale riconduce queste frodi all’intromissione nella corrispondenza fra aziende, e segnala che i deep fake cominciano a imitare voce e aspetto dei dirigenti. Nessuna fonte ufficiale dà un totale in euro per questa voce, e il cambio IBAN non è contato a parte.
Cosa si può fare, in ordine
1. Una regola che non costa niente
Ogni richiesta di cambiare coordinate bancarie si verifica con una telefonata a un numero che avevi già, mai a quello scritto nella mail. Vale per i fornitori, e vale al contrario: dillo ai tuoi clienti per iscritto, una volta, che non cambierai mai IBAN con una semplice mail. Contro la direzione della truffa che non controlli è la difesa più concreta che c’è, e non richiede nessuno strumento.
C’è anche un aiuto in più, in vigore da ottobre 2025: nell’area euro, per i bonifici ordinari e istantanei, la banca verifica se il nome del beneficiario corrisponde al titolare dell’IBAN e segnala le differenze prima che tu confermi. Chi paga i fornitori con distinte cumulative verifichi con la propria banca se il controllo è attivo anche lì, perché le aziende possono rinunciarvi proprio per quel tipo di pagamenti. Un avviso di mancata corrispondenza su un fornitore di sempre è il momento di fermarsi; una corrispondenza, però, non dispensa dalla telefonata. La decisione finale resta a chi paga. Quanto il controllo riduca davvero le frodi si saprà con i dati del 2026: il Rapporto Clusit di marzo lo indicava come il primo anno in cui misurarlo.
2. Il secondo fattore, fatto bene
L’autenticazione a due fattori resta indispensabile: secondo l’edizione 2025 del rapporto annuale di Microsoft, oltre il 97% degli attacchi alle identità passa dalle password, e l’autenticazione resistente al phishing ne ferma oltre il 99%. Non tutti i secondi fattori sono uguali: le chiavi di sicurezza fisiche e le passkey, credenziali salvate sul telefono o sul computer che si sbloccano con l’impronta o il volto, resistono anche alla pagina finta, perché non funzionano su un sito diverso da quello vero, mentre il codice via SMS o app no. E una sessione si può rubare anche in altri modi, per esempio con un programma malevolo sul computer. Per questo servono impostazioni in più: sessioni che scadono, accessi consentiti solo da dispositivi dell’azienda, avvisi quando cambia qualcosa di importante sull’account.
3. Qualcuno che si accorga se un account è compromesso, anche di notte
I segnali della cronologia qui sopra restano registrati negli strumenti di amministrazione della posta, e Microsoft li elenca uno per uno nella sua guida. Il problema è che non li guarda nessuno: una regola di posta creata alle due di notte di un sabato resta lì fino al lunedì, e a volte anche dopo. È il lavoro di un servizio di ITDR, sigla inglese che sta per rilevamento e risposta alle minacce sulle identità: la tecnologia raccoglie e mette in fila gli eventi di accesso, e analisti in carne e ossa verificano subito ogni movimento sospetto. Se l’anomalia è innocua, la segnano come risolta. Se non possono escludere che sia un estraneo, bloccano l’accesso e chiamano l’azienda per capire se era autorizzato: meglio una telefonata per niente che un bonifico perso.
Per le aziende soggette alla NIS2 c’è anche un motivo in più. Il decreto italiano chiede fra le misure di sicurezza l’autenticazione a più fattori e la gestione degli incidenti, e fissa tempi stretti per comunicarli: una pre-notifica entro 24 ore da quando si viene a conoscenza di un incidente significativo, la notifica entro 72 ore e una relazione finale entro un mese. Un incidente che nessuno vede non si può segnalare in 24 ore. Chi è soggetto alla NIS2 dipende da settore e dimensione, con eccezioni nei due sensi: c’è chi si crede fuori e invece è dentro, e chi il contrario. Va verificato caso per caso.
Il nostro punto di vista
Sorvegliare gli account di notte e nel fine settimana richiede persone sveglie a quell’ora, e competenze che si costruiscono solo facendo questo lavoro ogni giorno. Per questo proponiamo il servizio di ITDR gestito di un partner di primo piano per la cybersecurity, per Microsoft 365 e Google Workspace, con un centro operativo aperto 24 ore su 24: attivazione, sorveglianza, interventi e supporto sono tutti a cura del suo team specializzato. Il servizio lo usano già numerosi nostri clienti. E chi fa solo questo porta la stessa architettura in molte aziende, e la migliora con quello che impara in ciascuna. Si condivide l’esperienza, mai i dati, che restano a ogni azienda.
Nessuno strumento, però, sostituisce la telefonata al numero che avevi già. Se vuoi, cominciamo da una verifica: scrivici e guardiamo insieme come lavora oggi la tua azienda, chi fa i pagamenti per mail, che autenticazione usi e quali regole ci sono sulle caselle. È lo stesso ragionamento che facciamo sulla sicurezza informatica in generale, e che avevamo fatto sul ransomware guidato dall’intelligenza artificiale: gli attacchi cambiano forma, le domande giuste restano le stesse.
Domande frequenti
Cos’è la truffa del cambio IBAN?
È una frode in cui l’attaccante entra nella casella di posta di un’azienda, la legge, a volte per settimane, e poi, dall’indirizzo vero e dentro una conversazione autentica, chiede via email di pagare una fattura su un conto nuovo. È una delle forme della compromissione della posta aziendale, in inglese business email compromise, in sigla BEC. Può colpire chi paga, quando a essere violata è la casella del fornitore, o chi incassa, quando è la sua e le richieste partono verso i suoi clienti.
Perché l’autenticazione a due fattori non basta?
Perché con una pagina di accesso contraffatta che fa da intermediario l’attaccante può rubare la sessione, cioè il contrassegno che il servizio rilascia dopo che password e codice sono stati inseriti. Microsoft lo spiega nella sua guida al furto dei token: con la sessione in mano l’attaccante non deve rifare l’accesso, quindi il codice non lo ferma. Il secondo fattore resta indispensabile, ma va affiancato da sessioni a scadenza, accessi limitati ai dispositivi aziendali e sorveglianza degli account.
Cos’è un servizio di ITDR?
ITDR sta per Identity Threat Detection and Response, rilevamento e risposta alle minacce sulle identità: sorveglia gli account aziendali in cloud e interviene quando li usa qualcuno che non è il titolare. Come funziona quello che proponiamo lo spieghiamo nella pagina dedicata alla protezione degli account Microsoft 365 e Google Workspace.
Cosa fare se si è pagato un IBAN falso?
Chiamare subito la propria banca e chiedere il richiamo del bonifico, perché le possibilità di recuperare i soldi calano di ora in ora. Poi sporgere denuncia alla Polizia Postale o a un qualunque ufficio di polizia, conservare la mail e le altre prove senza cancellare nulla, avvisare il fornitore o il cliente coinvolto con un canale diverso dalla posta, e far controllare le caselle: finché l’attaccante ha accesso, può riprovarci. Con il proprio consulente vanno valutate anche le notifiche: al Garante per la protezione dei dati personali se nella casella c’erano dati personali, e al CSIRT Italia, la struttura dell’Agenzia per la cybersicurezza nazionale che raccoglie le segnalazioni degli incidenti, se l’azienda è soggetta alla NIS2.
Approfondimenti
- Microsoft Learn, guida alla risposta al furto dei token di sessione: come funziona, quali segnali cercare, come si bonifica (in inglese)
- Microsoft Security Blog, luglio 2022: la campagna che dal furto della sessione arrivava alla frode sui pagamenti (in inglese)
- Microsoft Digital Defense Report 2025 (ottobre 2025): attacchi alle identità e autenticazione resistente al phishing (in inglese)
- FBI, Internet Crime Complaint Center, rapporto annuale 2025: denunce e perdite per compromissione della posta aziendale (PDF, in inglese)
- Verizon, Data Breach Investigations Report 2026: violazioni fra novembre 2024 e ottobre 2025, con le sezioni sulle organizzazioni sotto i mille dipendenti e sull’area Europa, Medio Oriente e Africa (in inglese)
- Regolamento (UE) 2024/886 sui bonifici istantanei, che ha introdotto la verifica del beneficiario anche per i bonifici ordinari
- Rapporto Clusit 2026, edizione di marzo: il contributo della Polizia Postale sulle frodi alle imprese nel 2025 e la verifica del beneficiario sui bonifici (PDF)
- Rapporto Clusit 2026, aggiornamento di ottobre: le frodi alle imprese nel primo semestre 2026 secondo la Polizia Postale (PDF)
- D.Lgs. 138/2024, articolo 24: le misure di sicurezza richieste dalla NIS2
- D.Lgs. 138/2024, articolo 25: i tempi di notifica degli incidenti
La media per denuncia è un nostro calcolo sui dati dell’FBI. Questo articolo cita adempimenti di due discipline. La normativa italiana che recepisce la direttiva europea NIS2 si applica ai soggetti che rientrano nel suo ambito e sono stabiliti in Italia, anche quando fanno parte di un gruppo con sede all’estero. Le regole sulla notifica delle violazioni di dati personali vengono dal GDPR, europeo: si applicano a chi tratta dati personali nell’Unione europea, anche quando la società ha sede fuori dall’Unione. Le informazioni sono tratte dalle fonti indicate e aggiornate alla data di pubblicazione. Non costituiscono consulenza legale: per la valutazione del caso specifico va coinvolto un professionista della materia.